Pourquoi la cybersécurité concerne toutes les entreprises ?
Les cyberattaques ne concernent pas uniquement les grandes entreprises. Une PME, un commerce, un cabinet ou une petite structure utilise quotidiennement des données, des ordinateurs, des messageries et des services connectés qui doivent être protégés.
Un compte de messagerie compromis, un mot de passe récupéré par un attaquant ou un logiciel malveillant peut perturber fortement l’activité d’une entreprise.
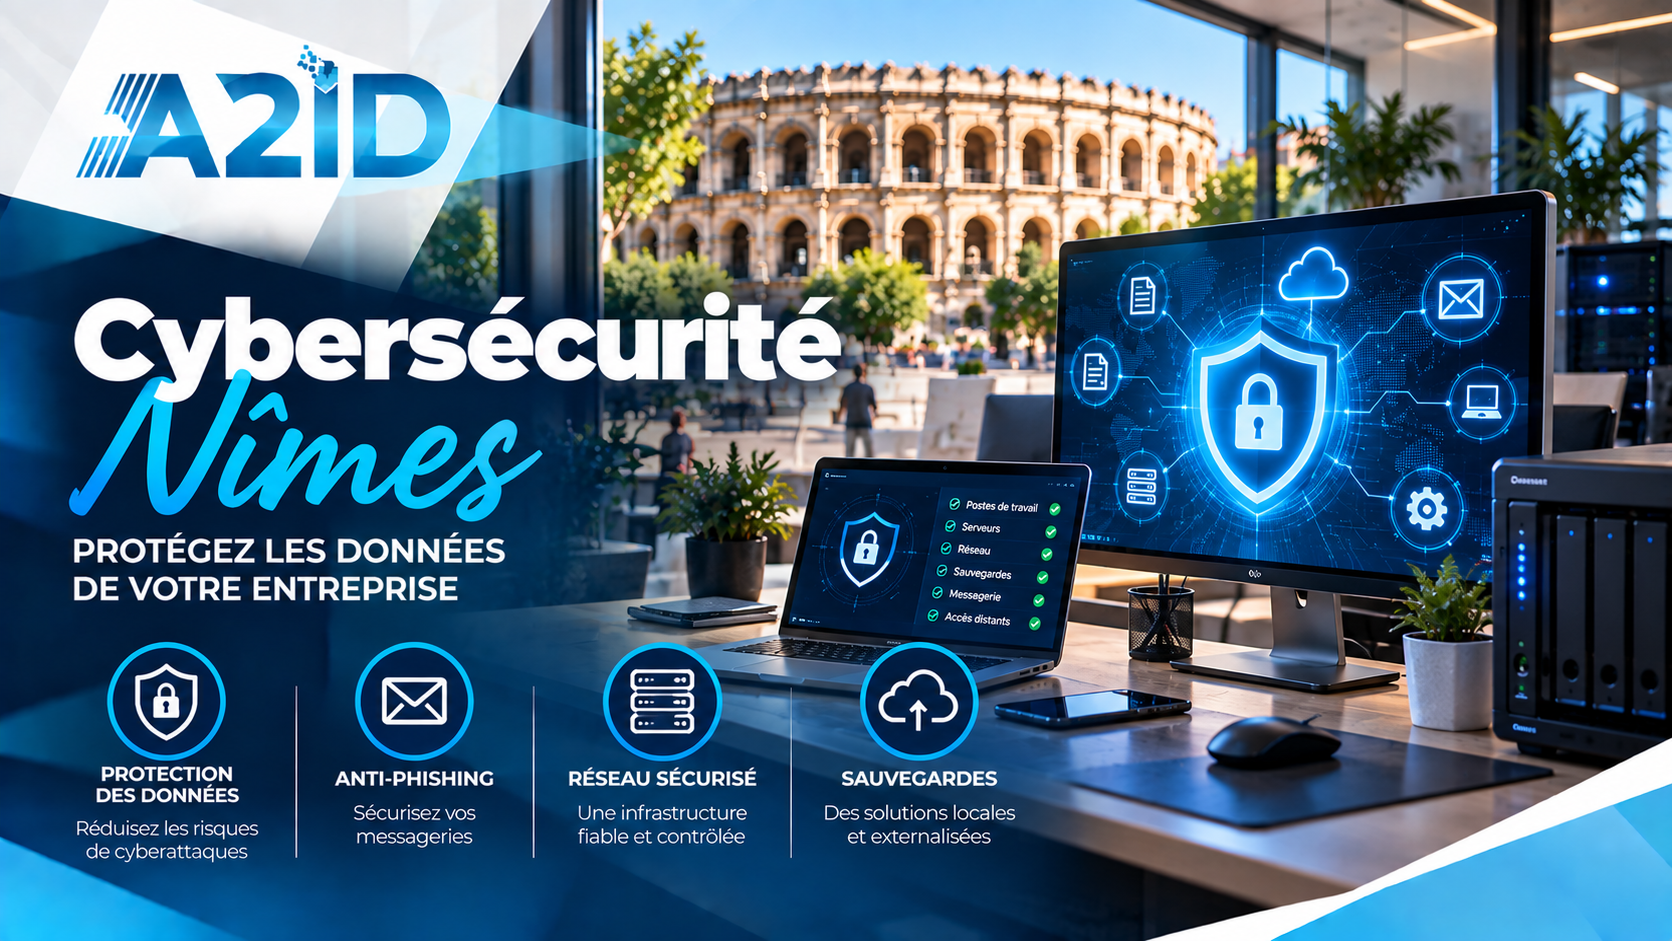
Mettre en place une stratégie de cybersécurité pour son entreprise à Nîmes permet de réduire les risques et de mieux protéger son environnement informatique.
Quels sont les principaux risques informatiques pour une entreprise ?
Les menaces peuvent prendre différentes formes.
Parmi les situations fréquemment rencontrées, on retrouve :
- les e-mails frauduleux et tentatives de phishing ;
- le vol d’identifiants et de mots de passe ;
- les logiciels malveillants ;
- les ransomwares ;
- les ordinateurs ou logiciels non mis à jour ;
- les accès distants insuffisamment sécurisés ;
- les erreurs humaines ;
- la perte ou le vol d’un ordinateur ;
- la suppression accidentelle de données.
La sécurité informatique repose donc sur plusieurs niveaux de protection.
Protéger les ordinateurs de l’entreprise
Les postes de travail constituent l’un des principaux points d’accès au système informatique.
Les ordinateurs doivent notamment disposer de systèmes à jour et de solutions de protection adaptées à leur utilisation.
Les logiciels inutiles ou obsolètes peuvent également augmenter la surface d’exposition de l’entreprise.
Une gestion régulière du parc informatique permet de conserver un environnement plus homogène et maîtrisé.
Sécuriser les mots de passe et les comptes utilisateurs
Utiliser des mots de passe différents
Réutiliser le même mot de passe sur plusieurs services augmente les conséquences possibles lorsqu’un compte est compromis.
L’utilisation de mots de passe uniques et suffisamment robustes permet de limiter ce risque.
Activer l’authentification multifacteur
Lorsque le service utilisé le permet, l’authentification multifacteur ajoute une vérification supplémentaire à la connexion.
Ainsi, la connaissance du mot de passe seul peut ne plus suffire pour accéder au compte.
Cette protection est particulièrement importante pour les messageries professionnelles et les comptes disposant de droits d’administration.
Sécuriser le réseau informatique
Le réseau relie les ordinateurs, serveurs, NAS, imprimantes et différents équipements connectés de l’entreprise.
Sa configuration doit donc être adaptée à l’environnement professionnel.
Selon l’infrastructure, il peut être pertinent de séparer certains équipements, de contrôler les accès et de sécuriser les connexions distantes.
Le pare-feu constitue également un élément important de la protection du réseau.
Pourquoi les sauvegardes sont indispensables ?
Même avec différentes protections, aucun système informatique ne peut être considéré comme totalement à l’abri d’un incident.
Les sauvegardes permettent de disposer de copies des données importantes afin de pouvoir les restaurer après certaines pannes, erreurs ou attaques.
Elles doivent être automatisées, surveillées et suffisamment isolées pour éviter qu’un incident affectant l’environnement principal ne compromette également toutes les copies.
Une stratégie de cybersécurité doit donc intégrer une véritable solution de sauvegarde informatique.
Se protéger contre le phishing
Le phishing consiste généralement à inciter un utilisateur à communiquer des informations confidentielles ou à effectuer une action en se faisant passer pour un interlocuteur légitime.
Il peut s’agir, par exemple, d’un faux e-mail demandant de se reconnecter à sa messagerie ou d’un message imitant un fournisseur.
La sensibilisation des collaborateurs est donc un élément important de la sécurité.
Il faut notamment être attentif à l’expéditeur, aux demandes inhabituelles et aux pages demandant la saisie d’identifiants.
Maintenir les équipements et logiciels à jour
Les mises à jour ne servent pas uniquement à ajouter de nouvelles fonctionnalités.
Elles peuvent également corriger des vulnérabilités découvertes dans les systèmes et logiciels.
Conserver pendant longtemps des logiciels ou systèmes qui ne sont plus maintenus peut donc augmenter les risques.
La gestion des mises à jour fait partie d’une bonne politique de maintenance informatique.
Prévoir ce qu’il faut faire en cas d’incident
La cybersécurité ne consiste pas uniquement à empêcher les attaques. L’entreprise doit également réfléchir à la manière dont elle réagirait si un incident se produisait.
Il est notamment utile de savoir quels équipements et données sont prioritaires, où se trouvent les sauvegardes et quels accès doivent éventuellement être bloqués.
Une préparation préalable permet de gagner un temps précieux lorsqu’un problème survient.
Pourquoi choisir A2ID pour la sécurité informatique de votre entreprise ?
A2ID accompagne les professionnels dans la gestion de leur environnement informatique : postes de travail, serveurs, réseaux, NAS, sauvegardes et maintenance informatique.
Cette vision globale permet de travailler sur plusieurs niveaux de protection plutôt que de considérer chaque équipement indépendamment.
L’objectif est d’adapter les solutions aux besoins, à la taille et à l’infrastructure de chaque entreprise.
Besoin d’améliorer votre cybersécurité à Nîmes ?
Vous souhaitez savoir si votre environnement informatique est suffisamment protégé ou améliorer la sécurité de vos postes, données et accès ?
Contactez A2ID pour étudier la sécurité informatique de votre entreprise à Nîmes et identifier les améliorations adaptées à votre infrastructure.
Questions fréquentes sur la cybersécurité
Un antivirus suffit-il pour protéger une entreprise ?
Non. Un antivirus constitue une protection parmi d’autres. La sécurité repose également sur les mises à jour, les sauvegardes, la sécurisation des comptes et du réseau ainsi que les bonnes pratiques des utilisateurs.
Une petite entreprise peut-elle être victime d’une cyberattaque ?
Oui. La taille de l’entreprise ne la met pas à l’abri des campagnes de phishing, logiciels malveillants, vols de comptes ou autres incidents informatiques.
Comment savoir si un e-mail est frauduleux ?
Il faut notamment vérifier l’adresse réelle de l’expéditeur, le contexte de la demande, les liens proposés et toute demande inhabituelle concernant des identifiants, un paiement ou des informations confidentielles.
Faut-il utiliser la double authentification ?
Lorsque cela est possible, l’authentification multifacteur apporte une protection supplémentaire importante, notamment pour les comptes sensibles et les messageries professionnelles.